Skip to Main content
认证服务
主要业务
ISO 9001 认证
FSSC 22000认证
IFS HPC认证
view all
质量管理
ISO 9001 认证
ISO 14001 认证
ISO 27001 认证
view all
医疗器械
MDSAP 医疗器械单一审核计划
欧盟医疗器械法规 2017/745 认证
ISO 13485 认证
view all
信息安全和数据保护
TISAX® 评估
ISO/IEC 42001 认证
ISO 21434 认证
view all
教育
ISO 21001认证
可持续发展
RSCI评估
ISO 45001 认证
ISCC PLUS认证
view all
食品与消费
FSSC 22000认证
IFS HPC认证
神秘审计
view all
汽车行业
IATF 16949 认证
VDA 6.2认证
VDA 6.4认证
view all
运输与物流
IFS物流认证
ISO/TS 22163(IRIS)认证
良好分销规范(GDP)--认证
view all
二方审核
社会审计
GRI报告验证 - 可持续发展报告审计
企业社会责任风险评估
view all
职业健康与安全
SCC认证--SCP认证
Full overview
show all certifications
Resources & Trainings
了解标准
聚焦区域
博客
DQS 知识中心
白皮书
清单
DQS学院-培训&公开活动
DQS学院 - 培训&公开活动
网络研讨会记录
关于
关于
Who we are
组织为何选择 DQS
我们的理念
全球业务布局
认证与诚信
加入DQS
概述
工作机会
自由职业者
Certificates & Services
IQNet证书
证书标志
证书验证
Press
新闻室
ZH
US
认证服务
Go back
认证服务
主要业务
ISO 9001 认证
FSSC 22000认证
IFS HPC认证
view all
质量管理
ISO 9001 认证
ISO 14001 认证
ISO 27001 认证
view all
医疗器械
MDSAP 医疗器械单一审核计划
欧盟医疗器械法规 2017/745 认证
ISO 13485 认证
view all
信息安全和数据保护
TISAX® 评估
ISO/IEC 42001 认证
ISO 21434 认证
view all
教育
ISO 21001认证
可持续发展
RSCI评估
ISO 45001 认证
ISCC PLUS认证
view all
食品与消费
FSSC 22000认证
IFS HPC认证
神秘审计
view all
汽车行业
IATF 16949 认证
VDA 6.2认证
VDA 6.4认证
view all
运输与物流
IFS物流认证
ISO/TS 22163(IRIS)认证
良好分销规范(GDP)--认证
view all
二方审核
社会审计
GRI报告验证 - 可持续发展报告审计
企业社会责任风险评估
view all
职业健康与安全
SCC认证--SCP认证
Full overview
show all certifications
Resources & Trainings
Go back
Resources & Trainings
了解标准
聚焦区域
博客
DQS 知识中心
白皮书
清单
DQS学院-培训&公开活动
DQS学院 - 培训&公开活动
网络研讨会记录
关于
Go back
关于
关于
Who we are
组织为何选择 DQS
我们的理念
全球业务布局
认证与诚信
加入DQS
概述
工作机会
自由职业者
Certificates & Services
IQNet证书
证书标志
证书验证
Press
新闻室
Close
选择你的语言或国家
输入语言或国家
简体中文
Bosanski
български
繁體中文(香港)
繁體中文(台灣)
Hrvatski
čeština
Nederlands
ελληνικά
English
Español
Français
Deutsch
Magyar
Bahasa Indonesia
Italiano
日本語
한국어
Polski
Português
Română
Srpski
Slovenský
Slovenski
Türkçe
Українська
Tiếng Việt
Close
选择国家
选择一个国家
United States of America
Argentina
Australia
Azerbaijan
Belgium
Bosnia and Herzegovina
Brazil
Bulgaria
Chile
China
Colombia
Croatia
Czech Republic
Deutschland
Egypt
El Salvador
Ethiopia
France
Global
Greece
Hungary
India
Indonesia
Italy
Luxembourg
Malaysia
Mexico
Morocco
Netherlands
Nigeria
Philippines
Poland
Portugal
Romania
Serbia
Slovakia
Slovenia
South Africa
South Korea
Spain
Taiwan
Thailand
Tunisia
Turkey
Ukraine
United Arab Emirates
United Kingdom
Vietnam
日本
香港
Loading...
对话中的DQS
搜索
搜索
首页
了解标准
博客
概述
概述
page
Submit
Loading...
CRA来了!汽车后市场的网络安全“硬仗”怎么打?
随着汽车行业加速向数字化、联网化发展,网络安全风险的影响范围正从整车及其核心系统进一步延伸至汽车后市场。诊断设备、ADAS相关设备、TPMS工具、电池及充电设备以及联网车间设备等,都可能涉及软件、固件更新和网络连接。欧盟《网络弹性法案》(Cyber ...
9月 10, 2026
阅读更多
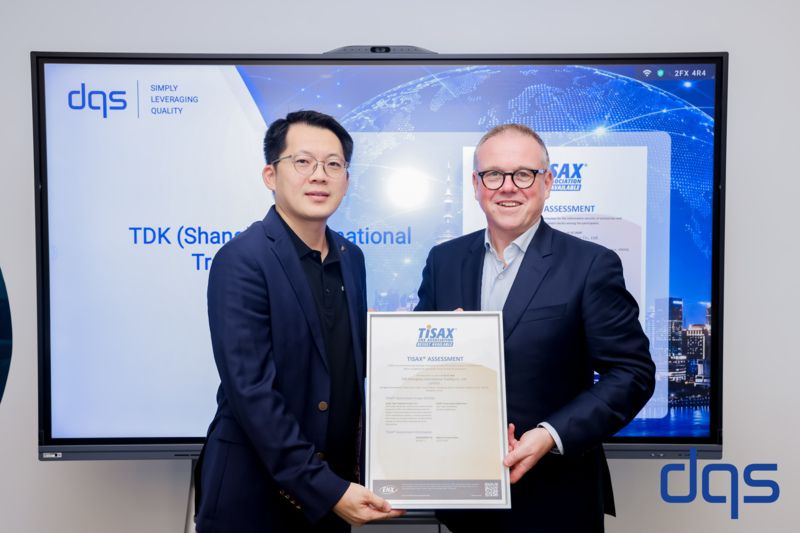
DQS 为东电化(上海)国际贸易有限公司开展TISAX®评估
近日,DQS 对东电化(上海)国际贸易有限公司(以下简称“TDK“)开展了TISAX®评估。TDK顺利完成评估并取得相应的TISAX® Label。作为汽车产业链中广泛应用的信息安全评估机制,TISA ...
9月 04, 2026
阅读更多
AI Act重大调整!高风险AI合规延期,企业要注意什么?
2026年7月27日,欧盟《人工智能数字综合法案》(Digital Omnibus on AI)正式生效。欧盟委员会发布的《2026/1744号条例》对《人工智能法案》(AI Act)的部分实施时间、 ...
9月 04, 2026
阅读更多
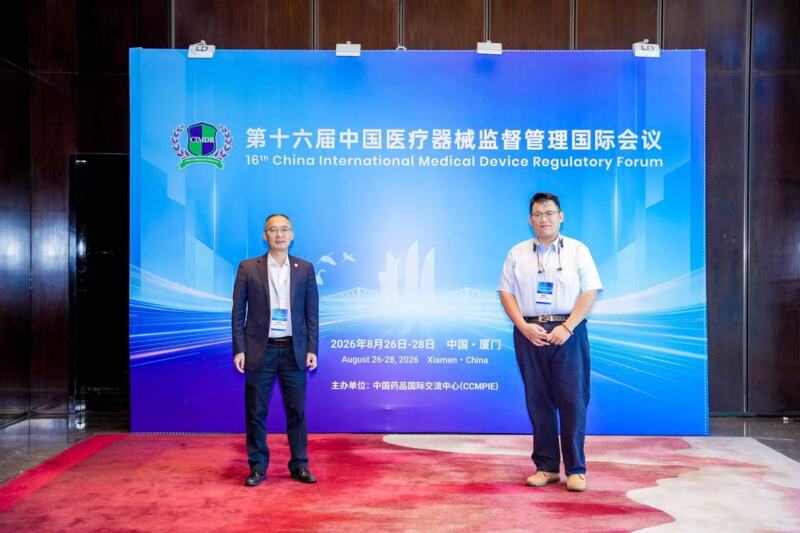
CIMDR内容分享,MDR Article 61(10)非临床证据用于临床评价路径
2026年8月26日至28日,第十六届中国医疗器械监督管理国际会议(CIMDR)在厦门举行。DQS两位专家顾天祥和计利方老师受邀出席并进行主题分享。其中,顾天祥老师围绕“CE认证中基于非临床数据的临床 ...
9月 04, 2026
阅读更多
汽车越智能,风险越大?OEM必须直面网络安全挑战
随着软件定义汽车(SDV)快速发展,汽车正从传统机械产品逐步演变为高度软件化、互联化的智能终端。智能座舱、ADAS、云服务和OTA等技术不断提升车辆智能化水平,也带来了更多潜在的网络安全风险。网络攻击 ...
8月 26, 2026
阅读更多
ISO 14001:2026正式发布!内审员该如何应对?
2026年4月15日,ISO 14001:2026 正式发布,环境管理体系迎来重要更新。随着新版标准落地,企业不仅需要关注体系调整,内审人员的审核思路与专业能力也需同步升级。DQS推出ISO 1400 ...
8月 26, 2026
阅读更多
Previous page
...
1
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
...
Next page
headline
headline
label
label
label
label
label
显示更多
显示更少
headline
body_copy
# label
label